स्वागत है
साइबर सुरक्षा: रक्षा में गहराई में आपका स्वागत है।
हर हफ्ते, एक और हेडलाइन: रैन्समवेयर से अस्पताल अपने ही सिस्टम से लॉक आउट, एक उल्लंघित डेटाबेस से लाखों पासवर्ड लीक, और एक एकल संक्रमित पासवर्ड से प्रवेश करने वाले हमलावरों द्वारा एक पाइपलाइन बंद।
साइबर सुरक्षा होडी पहने हुए हैकर बनने के बारे में नहीं है। यह समझने के बारे में है कि सिस्टम कैसे विफल होते हैं और रक्षा इकाइयाँ कैसे बनाई जाती हैं जो तब टिकती हैं: जब कुछ गलत होता है।
यह पाठ आपको मूल अवधारणाओं से लेकर खतरों के मॉडलिंग, नेटवर्क रक्षा, एप्लिकेशन सुरक्षा, घटना प्रतिक्रिया, और अंततः करियर पथों तक ले जाएगा जहाँ इस ज्ञान से बिल चुकाए जाते हैं।
CIA त्रिक
CIA त्रिक
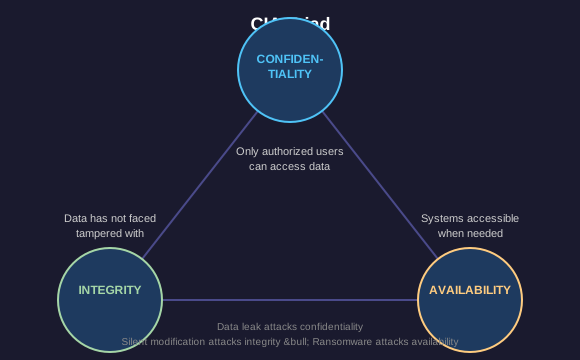
हर सुरक्षा निर्णय तीन सिद्धांतों से जुड़ा होता है। उद्योग इन्हें CIA त्रिक कहता है: यह किसी खुफिया एजेंसी से कोई लेना-देना नहीं रखता।
गोपनीयता (Confidentiality): केवल अधिकृत व्यक्ति ही डेटा तक पहुंच सकते हैं। एक चिकित्सा रिकॉर्ड मरीज़ और उनके डॉक्टर को दिखना चाहिए, पूरे इंटरनेट को नहीं।
अखंडता (Integrity): डेटा में कोई छेड़छाल नहीं की गई है। जब आपका बैंक कहता है कि आपका बैलेंस $500 है, तो आपको विश्वास होना चाहिए कि किसी ने इसे $5,000 से बदला नहीं है।
उपलब्धता (Availability): प्रणालियाँ और डेटा तब उपलब्ध होते हैं जब उन्हें आवश्यकता होती है। यदि आपात स्थिति के दौरान नेटवर्क बंद हो जाता है, तो अस्पताल के रोगी रिकॉर्ड बेकार हो जाते हैं।
अधिकांश सुरक्षा उल्लंघन इनमें से कम से कम एक का उल्लंघन करते हैं। रैन्समवेयर हमले उपलब्धता (availability) को प्रभावित करते हैं। डेटा लीक गोपनीयता (confidentiality) को प्रभावित करते हैं। वित्तीय लेन-देन पर मैन-इन-द-मिडल (man-in-the-middle) हमला अखंडता (integrity) को प्रभावित करता है।
वास्तविक दुनिया की सुरक्षा इन तीनों के बीच समझौतों (trade-offs) के बारे में है। एक सुरक्षित खजाने में बंद प्रणाली की गोपनीयता (confidentiality) पूर्ण होती है, लेकिन उसकी उपलब्धता (availability) शून्य होती है।
हमले के स्रोत (Attack Vectors)
हमले वास्तव में कैसे होते हैं
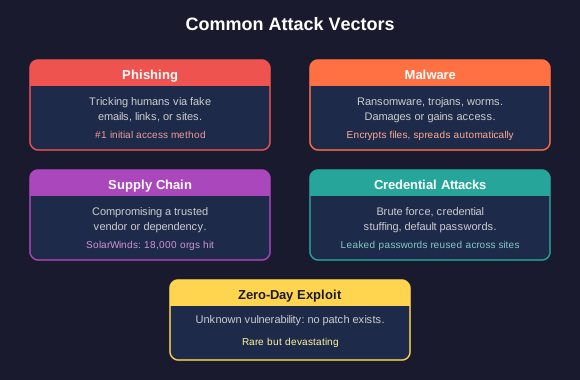
हॉलीवुड में हैकरों को टर्मिनल में हरे कोड को तेजी से टाइप करते हुए दिखाया जाता है। वास्तविकता उतनी रोमांचक नहीं है। अधिकांश ब्रीच (breaches) कुछ सामान्य हमले के स्रोतों (attack vectors) में से किसी एक से शुरू होते हैं:
फिशिंग: किसी व्यक्ति को एक लिंक पर क्लिक करने, एक अटैचमेंट खोलने, या एक नकली साइट पर अपनी क्रेडेंशियल्स (credentials) दर्ज करने के लिए धोखा देने की प्रक्रिया। यह अभी भी प्रारंभिक एक्सेस की सबसे प्रमुख विधि है। स्पीयर फिशिंग (Spear phishing) एक विशिष्ट व्यक्ति को लक्षित करती है और उसके लिए कस्टमाइज्ड मशवरा (bait) का उपयोग करती है।
मैलवेयर: ऐसा सॉफ्टवेयर जो नुकसान पहुंचाने या अनुचित एक्सेस प्राप्त करने के लिए डिज़ाइन किया गया है: रैंसमवेयर (ransomware) आपके फ़ाइलों को एन्क्रिप्ट करता है और भुगतान की मांग करता है, ट्रोजन्स (trojans) स्वयं को वैध सॉफ्टवेयर के रूप में छुपाते हैं, और वर्म्स (worms) नेटवर्क्स में स्वतः फैलते हैं।
सप्लाई चेन अटैक्स: किसी विश्वसनीय वेंडर या सॉफ्टवेयर निर्भरता (dependency) को लक्षित करना। 2020 में हुए सोलरविंड्स (SolarWinds) हमले में, एक नियमित सॉफ्टवेयर अपडेट में दुर्भावनापूर्ण कोड (malicious code) इंजेक्ट किया गया था, जिसे 18,000 संगठनों, जिसमें अमेरिकी सरकारी एजेंसियां शामिल थीं, तक वितरित किया गया था।
क्रेडेंशियल अटैक्स: पासवर्ड का ब्रूट फोर्सिंग (brute forcing), क्रेडेंशियल स्टफिंग (दूसरे ब्रीच से लीक हुए पासवर्ड का उपयोग करना), या डिफ़ॉल्ट क्रेडेंशियल्स का दुरुपयोग करना जो कभी बदले नहीं गए।
ज़ीरो-डे एक्सप्लॉइट्स: एक ऐसी कमजोरी पर हमला करना जिसके बारे में सॉफ्टवेयर विक्रेता को अभी तक पता नहीं है। ये दुर्लभ होते हैं, लेकिन चूँकि कोई पैच उपलब्ध नहीं होता है, इसलिए ये अत्यंत विनाशकारी हो सकते हैं।
थ्रेट एक्टर्स और MITRE
हमलों के पीछे कौन है?
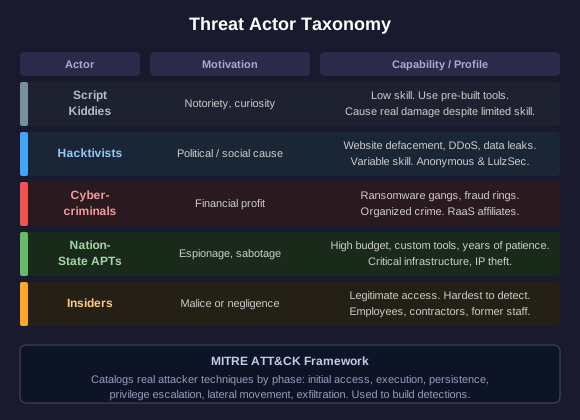
सभी हमलावर एक जैसे नहीं होते हैं। सुरक्षा विशेषज्ञ उन्हें प्रेरणा और क्षमता के आधार पर वर्गीकृत करते हैं:
स्क्रिप्ट किडीज़: कम कुशलता वाले हमलावर जो पूर्व-निर्मित टूल्स का उपयोग करते हैं। ये वास्तविक नुकसान पहुंचाते हैं, लेकिन ये जटिल (sophisticated) नहीं होते हैं।
हैकिवेटिव्स: राजनीतिक या सामाजिक रूप से प्रेरित। वे किसी बात को प्रमाणित करने के लिए वेबसाइटों को बदल देते हैं, डेटा रिसाव करते हैं, या इनकार-सेवा (denial-of-service) हमले शुरू करते हैं।
साइबर अपराधी: लाभ-प्रेरित। रैंसमवेयर गैंग, धोखाधड़ी के गिरोह, और डेटा ब्रोकर। यह इंटरनेट के लिए अनुकूलित संगठित अपराध है।
राष्ट्रीय-राज्य अभिकर्ता (APTs): सरकारों द्वारा समर्थित उन्नत स्थायी धमकियाँ (Advanced Persistent Threats)। इनके पास बड़े बजट, कस्टम टूल्स और वर्षों में मापी गई धैर्यशक्ति है। गूढ़ जासूसी, बुनियादी ढाँचे की विनाशकारी गतिविधियों और बौद्धिक संपदा की चोरी के बारे में सोचें।
आंतरिक (Insiders): कर्मचारी या ठेकेदार, जिनके पास वैध पहुंच है, जो उसे दुरुपयोग करते हैं, चाहे वह दुर्भावनापूर्ण हो या लापरवाही से।
MITRE ATT&CK Framework
MITRE ATT&CK एक सार्वजनिक रूप से उपलब्ध ज्ञान आधार (knowledge base) है जो वास्तविक दुनिया के हमलावरों की तकनीकों को चरणों के अनुसार वर्गीकृत करता है: प्रारंभिक प्रवेश (initial access), निष्पादन (execution), टिकाऊपन (persistence), विशेषाधिकार वृद्धि (privilege escalation), पार्श्व गति (lateral movement), अंतर्गमन (exfiltration), और अन्य। रक्षक (defenders) इसका उपयोग यह समझने के लिए करते हैं कि हमलावर प्रत्येक चरण में क्या करते हैं और अनुरूप निगरानी (detections) बनाते हैं।
फ़ायरवॉल, VPN और IDS/IPS
नेटवर्क रक्षा स्तर
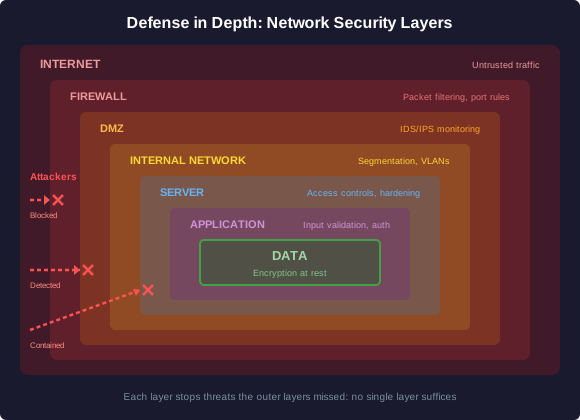
नेटवर्क सुरक्षा इस बारे में है कि आप अपने नेटवर्क में आने वाले, जाने वाले और अंदर घूमने वाले ट्रैफ़िक को कैसे नियंत्रित करते हैं। कोई एकल डिवाइस यह अकेला नहीं कर सकता: डिफेंस इन डिप्थ का अर्थ है कई नियंत्रणों को परतदार (layering) करना।
फ़ायरवॉल: रक्षा की पहली कड़ी। एक फ़ायरवॉल नेटवर्क ट्रैफ़िक का निरीक्षण करता है और नियमों के आधार पर उसे अनुमति देता या ब्लॉक करता है। एक बुनियादी फ़ायरवॉल IP पता और पोर्ट नंबर के आधार पर फ़िल्टर करता है। एक अगली पीढ़ी का फ़ायरवॉल (NGFW) ट्रैफ़िक की वास्तविक सामग्री का निरीक्षण करता है और विशिष्ट एप्लिकेशन पहचान सकता है।
वीपीएन (वर्चुअल प्राइवेट नेटवर्क): दो बिंदुओं के बीच ट्रैफ़िक को एन्क्रिप्ट करता है, जिससे सार्वजनिक इंटरनेट जैसे अविश्वसनीय नेटवर्क पर एक सुरक्षित टनल बनती है। रिमोट वर्कर वीपीएन का उपयोग करके कंपनी के आंतरिक संसाधनों तक पहुंच प्राप्त करते हैं, जैसे कि वे ऑन-साइट हों।
आईडीएस/आईपीएस (इंट्रूज़न डिटेक्शन/प्रीवेंशन सिस्टम): आईडीएस ट्रैफ़िक का निरीक्षण करता है और जब यह कुछ संदिग्ध देखता है, तो चेतावनी देता है। आईपीएस भी वही करता है, लेकिन यह ट्रैफ़िक को स्वतः ब्लॉक भी कर सकता है। आईडीएस को एक सुरक्षा कैमरा समझें और आईपीएस को एक सुरक्षा कैमरा समझें जिसमें एक गार्ड हो जो दरवाज़ा बंद कर सकता है।
नेटवर्क सेगमेंटेशन: एक नेटवर्क को अलग-अलग क्षेत्रों में विभाजित करना, ताकि एक क्षेत्र में होने वाले किसी उल्लंघन से आसानी से अन्य क्षेत्रों में प्रसार न हो सके। मार्केटिंग विभाग में एक संक्रमित वर्कस्टेशन को वित्त विभाग में डेटाबेस सर्वर तक पहुंचने की अनुमति नहीं होनी चाहिए।
ज़ीरो ट्रस्ट और डीएनएस सुरक्षा
ज़ीरो ट्रस्ट आर्किटेक्चर
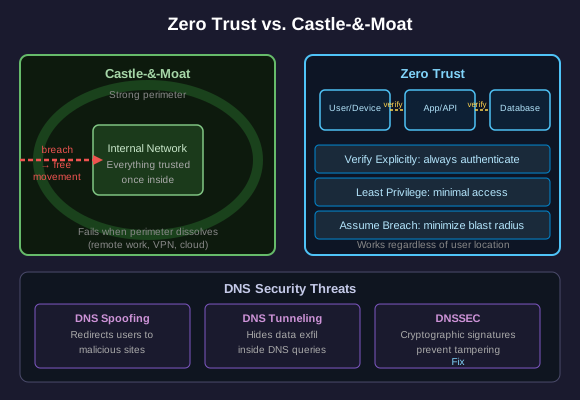
पारंपरिक नेटवर्क सुरक्षा ने किले-और-खाई (castle-and-moat) मॉडल का पालन किया: मजबूत परिधि रक्षा, लेकिन एक बार भीतर प्रवेश करने के बाद, आपको विश्वसनीय माना जाता है। यह तब विनाशकारी रूप से विफल हो जाता है जब हमलावर परिधि को पार कर लेता है: या जब परिधि गायब हो जाती है क्योंकि सभी घर से काम कर रहे हैं।
ज़ीरो ट्रस्ट मॉडल को उलट देता है: कभी विश्वास न करें, हमेशा सत्यापन करें। हर अनुरोध: चाहे वह नेटवर्क के अंदर से हो या बाहर से: उसे प्रमादित (authenticated), अधिकृत (authorized) और एन्क्रिप्ट किया जाना चाहिए। मुख्य सिद्धांत:
- स्पष्ट रूप से सत्यापित करें: उपलब्ध सभी डेटा के आधार पर प्रमादित और अधिकृत करें: पहचान, स्थान, डिवाइस हेल्थ, सेवा या वर्कलोड, डेटा वर्गीकरण।
- न्यूनतम विशेषाधिकार प्रवेश: उपयोगकर्ताओं और सिस्टम को केवल न्यूनतम अनुमतियां दें, और केवल उतने समय के लिए जितना उन्हें चाहिए।
- उल्लंघन का अनुमान लगाएं: सिस्टम को इस तरह डिज़ाइन करें जैसे कोई हमलावर पहले से अंदर हो। किसी भी संक्रमण (compromise) की विस्फोट त्रिज्या (blast radius) को न्यूनतम करें।
DNS सुरक्षा
DNS डोमेन नामों को IP पताओं में परिवर्तित करता है। हमलावर इसे कई तरीकों से शोषित करते हैं: DNS spoofing उपयोगकर्ताओं को दुर्भावनापूर्ण साइटों की ओर मोड़ता है, DNS tunneling DNS क्वेरी के अंदर डेटा चोरी (data exfiltration) को छुपाता है, और डोमेन हाजैकिंग (domain hijacking) एक वैध डोमेन पर कब्जा कर लेता है। DNSSEC DNS प्रतिक्रियाओं में क्रिप्टोग्राफिक सिग्नेचर जोड़ता है ताकि हेरफेर (tampering) को रोका जा सके।
इंजेक्शन हमले
जब एप्लिकेशन हमला करने की सतह बन जाता है
नेटवर्क रक्षा इतनी भी हो सकती है, लेकिन यदि एप्लिकेशन में स्वयं कमजोरियाँ हैं, तो हमलावर सीधे मुख्य द्वार से अंदर आ जाते हैं।
SQL इंजेक्शन: हमलावर इनपुट फ़ील्ड में दुर्भावनापूर्ण SQL कोड डालता है। यदि एप्लिकेशन उपयोगकर्ता इनपुट को जोड़कर डेटाबेस क्वेरी बनाता है, तो हमलावर पूरे डेटाबेस को पढ़, बदल या हटा सकता है। उदाहरण के लिए: लॉगिन फ़ॉर्म में ' OR 1=1 -- डालने से प्रमाणीकरण (authentication) पूरी तरह से बायपास हो सकता है।
क्रॉस-साइट स्क्रिप्टिंग (XSS): हमलावर वेब पेज में दुर्भावनापूर्ण JavaScript इंजेक्ट करता है जिसे अन्य उपयोगकर्ता देखेंगे। जब कोई शिकारी उपयोगकर्ता पेज लोड करता है, तो स्क्रिप्ट उसके ब्राउज़र में चली जाती है और सेशन कुकी चुरा सकती है, उन्हें फ़िशिंग साइटों पर रीडायरेक्ट कर सकती है, या पेज पर जो कुछ भी दिख रहा है उसे बदल सकती है।
OWASP Top 10: ओपन वेब एप्लिकेशन सिक्योरिटी प्रोजेक्ट (OWASP) वेब एप्लिकेशन सिक्योरिटी के सबसे गंभीर जोखिमों की एक नियमित रूप से अपडेट की जाने वाली सूची प्रकाशित करता है। इंजेक्शन और XSS एक दशक से अधिक समय से इस सूची में शामिल हैं। अन्य प्रविष्टियों में ब्रोकन एक्सेस कंट्रोल, सिक्योरिटी मिस्कॉन्फिगरेशन और असुरक्षित डिज़ाइन शामिल हैं।
इंजेक्शन अटैक के लिए समाधान केवल इनपुट फिल्टरिंग नहीं है: यह पैरामीटराइज़्ड क्वेरीज़ (जिसे प्रिपेर्ड स्टेटमेंट्स भी कहा जाता है) है। यूज़र इनपुट के साथ SQL स्ट्रिंग बनाने के बजाय, आप इनपुट को एक अलग पैरामीटर के रूप में पास करते हैं, जिसे डेटाबेस कोड के रूप में नहीं, बल्कि डेटा के रूप में माना जाता है।

प्रमाणीकरण और सुरक्षित विकास
सही तरीके से प्रमाणीकरण
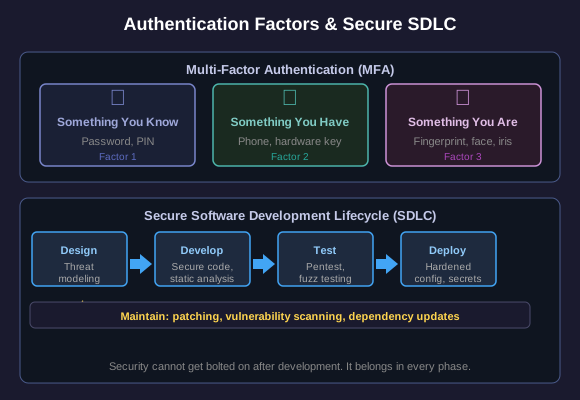
प्रमाणीकरण (Authentication) यह साबित करना है कि आप वास्तव में वही हैं जो आप दावा करते हैं। अधिकृतिकरण (Authorization) यह निर्धारित करना है कि आपको क्या करने की अनुमति है। इन दोनों को भ्रमित करना कमजोरियों का एक सामान्य स्रोत है।
मल्टी-फैक्टर ऑथेंटिकेशन (MFA): इसमें दो या अधिक कारकों की आवश्यकता होती है: वह जो आप जानते हैं (पासवर्ड), वह जो आपके पास है (फ़ोन या हार्डवेयर की), और वह जो आप हैं (फिंगरप्रिंट)। MFA क्रेडेंशियल-आधारित हमलों के अधिकांश हिस्से को ब्लॉक करता है क्योंकि केवल चोरी हुआ पासवर्ड पर्याप्त नहीं होता है।
OAuth 2.0 और OpenID Connect: प्रत्यायोजित प्राधिकरण और प्रामाणिकता के मानक। जब आप 'Google से साइन इन करें' पर क्लिक करते हैं, तो OAuth एप्लिकेशन को Google के माध्यम से आपकी पहचान सत्यापित करने की अनुमति देता है, बिना कभी आपके Google पासवर्ड को देखा।
सुरक्षित सॉफ्टवेयर डेवलपमेंट लाइफसाइकल (SDLC)
सुरक्षा को डेवलपमेंट के बाद जोड़ा नहीं जा सकता। सुरक्षित SDLC सुरक्षा को हर चरण में एकीकृत करता है:
- डिज़ाइन: थ्रेट मॉडलिंग: क्या गलत हो सकता है?
- विकास (Development): सुरक्षित कोडिंग मानक, कोड समीक्षा, स्टैटिक विश्लेषण टूल्स
- परीक्षण (Testing): डायनामिक विश्लेषण, पेंट्रेशन टेस्टिंग, फज़ टेस्टिंग
- डिप्लॉयमेंट (Deployment): हार्डनेड कॉन्फ़िगरेशन, सीक्रेट्स प्रबंधन
- रखरखाव (Maintenance): पैचिंग, वलनेरेबिलिटी स्कैनिंग, डिपेंडेंसी अपडेट
इन्सिडेंट रिस्पॉन्स लाइफसाइकल
जब रोकथाम विफल हो जाता है
कोई भी रक्षा पूर्ण नहीं होती। जब कोई ब्रीच होता है, तो एक छोटे इन्सिडेंट और एक आपदा के बीच का अंतर यह होता है कि आप कितनी तेजी और प्रभावशीलता से प्रतिक्रिया करते हैं।
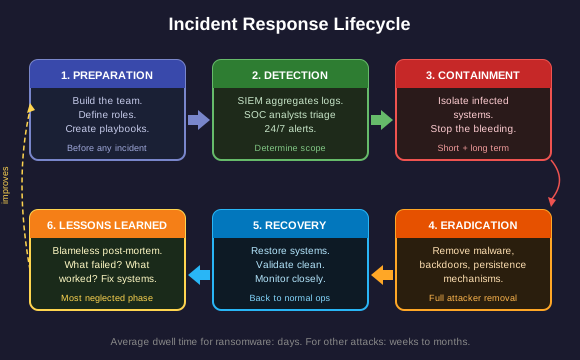
मानक घटना प्रतिक्रिया जीवनचक्र के छह चरण हैं:
1. तैयारी: टीम बनाएं, भूमिकाएं परिभाषित करें, प्लेबुक बनाएं, और टेबलटॉप अभ्यास चलाएं। यह किसी भी घटना से पहले होता है। एक अतैयार टीम यह तय करने में महत्वपूर्ण घंटे बर्बाद करती है कि कौन क्या करेगा।
2. पहचान और विश्लेषण: यह पहचानें कि कोई घटना हो रही है और उसकी सीमा निर्धारित करें। यहीं SIEM (Security Information and Event Management) प्रणालियां पर्यावरण भर से लॉग एकत्रित करती हैं और संदिग्ध पैटर्न पर अलर्ट देती हैं। SOC (Security Operations Center) विश्लेषक इन अलर्ट्स का 24/7 ट्राइएज करते हैं।
3. नियंत्रण: रक्तस्राव को रोकें। शॉर्ट-टर्म नियंत्रण का अर्थ संक्रमित मशीन को नेटवर्क से अलग करना हो सकता है। लॉन्ग-टर्म नियंत्रण का अर्थ हो सकता है कि जब तक आप जांच कर रहे हैं, एक स्वच्छ समानांतर पर्यावरण बनाना।
4. उन्मूलन (Eradication): हमलावर की उपस्थिति को पूरी तरह से हटाएं: मालवेयर, बैकडोर, प्रभावित खाते और टिकाऊता (persistence) के तंत्र।
5. पुनर्प्राप्ति (Recovery): प्रणालियों को सामान्य संचालन में लौटाएं। यह सत्यापित करें कि वातावरण स्वच्छ है। इस बात के संकेतों के लिए निकट से निगरानी रखें कि क्या हमलावर अभी भी मौजूद है।
6. सीखे गए पाठ (Lessons Learned): सबसे नगlected (अनदेखी) चरण। एक दोषमुक्त पोस्ट-मॉर्टम (post-mortem) का आयोजन करें: क्या हुआ, इसे कैसे पहचाना गया, क्या काम आया, क्या काम नहीं आया, और पुनरावृत्ति को रोकने के लिए कौन से बदलाव किए जाएंगे।
इнциडेंट रिस्पॉन्स परिदृश्य
परिदृश्य: रात 2 बजे रैंसमवेयर
आप ऑन-कॉल सुरक्षा विश्लेषक हैं। रात के 2:14 बजे, आपका SIEM एक अलर्ट फायर करता है: कई फ़ाइल सर्वर पर असामान्य एन्क्रिप्शन गतिविधि दिखाई दे रही है। कुछ ही मिनटों में, यूरोपीय कार्यालय के कर्मचारियों ने रिपोर्ट किया कि उनकी फ़ाइलें 50 बिटकॉइन की मांग करने वाले रैंसम नोट्स से बदल दी गई हैं।
आपका इन्सिडेंट रिस्पॉन्स प्लान कहता है कि IR टीम लीड को एस्केलेट करें और रैंसमवेयर प्लेबुक का पालन करें। CEO कॉल कर रहे हैं। लीगल नोटिफिकेशन बाध्यताओं के बारे में जानना चाहता है। IT डायरेक्टर जानना चाहते हैं कि बैकअप्स साफ़ हैं या नहीं।
सीखे गए पाठ
वह चरण जिसे हर कोई छोड़ देता है
तुरंत संकट के समाधान के बाद, 'सीखे गए पाठ' (lessons-learned) चरण यह तय करता है कि संगठन वास्तव में सुधार पाता है या नहीं। एक दोषमुक्त पोस्ट-मॉर्टम (blameless post-mortem) पूछता है:
- प्रारंभिक एक्सेस वेक्टर (initial access vector) क्या था?
- डिटेक्शन से पहले हमलावर वातावरण में कितना समय तक रहा (dwell time)?
- कौन से नियंत्रण (controls) विफल हुए, और क्यों?
- कौन से नियंत्रण (controls) सफल रहे?
- पुनरावृत्ति को रोकने के लिए कौन सी विशिष्ट, मापनीय परिवर्तन होंगे?
शब्द दोषरहित (blameless) महत्वपूर्ण है। यदि लोग दंड के डर से गलतियों को छुपाते हैं, तो संगठन कभी सीखता नहीं है। लक्ष्य प्रणालियों को ठीक करना है, न कि व्यक्तियों को सज़ा देना।
हाल के वर्षों में रैंसमवेयर हमलों के औसत निवास समय (dwell time) में गिरावट आई है, लेकिन अन्य हमलों के प्रकारों के मामले में, हमलावर अक्सर हफ्तों या महीनों तक अविचलित रहते हैं। डिटेक्शन स्पीड (पता लगाने की गति) सुरक्षा संचालन में सबसे महत्वपूर्ण मापदंडों में से एक है।
साइबर सुरक्षा में करियर पथ
यह ज्ञान कहाँ जाता है
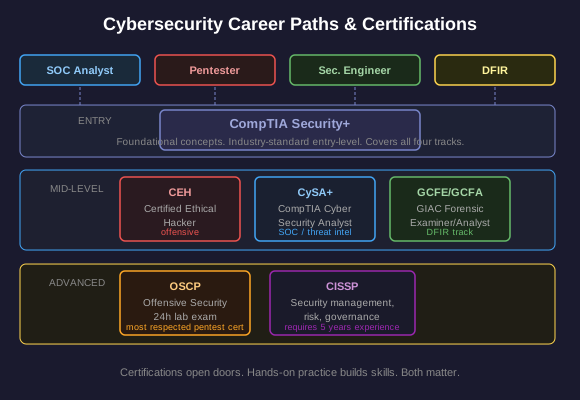
साइबर सुरक्षा में एक विशाल प्रतिभा की कमी है: वैश्विक स्तर पर लाखों खाली पद। इस क्षेत्र में अलग-अलग व्यक्तित्वों और कौशल समूहों के साथ कई करियर पथ उपलब्ध हैं:
SOC विश्लेषक: अग्रिम पंक्ति। SOC विश्लेषक शिफ्ट में काम करते हैं, अलर्ट की निगरानी करते हैं, घटनाओं का त्रिकोणीय विश्लेषण (triaging) करते हैं, और खतरों को ऊपर स्तरीय (escalate) करते हैं। यह साइबर सुरक्षा में प्रवेश करने का सबसे सामान्य प्रवेश बिंदु है। शिफ्ट काम और बहुत सारे अलर्ट थकान (alert fatigue) की उम्मीद करें, लेकिन यह गहरी व्यावहारिक जानकारी तेजी से बनाता है।
पेनेट्रेशन टेस्टर (पेंटस्टर): आपको संगठनों में उनके अनुमति के साथ प्रवेश करने के लिए भुगतान किया जाता है। आप हमलावरों से पहले कमजोरियों को खोजते हैं। नेटवर्किंग, वेब एप्लिकेशन और ऑपरेटिंग सिस्टम में गहरी तकनीकी कौशल की आवश्यकता होती है। रचनात्मक समस्या-समाधान अत्यंत आवश्यक है।
सुरक्षा इंजीनियर: रक्षात्मक बुनियादी ढांचे को डिज़ाइन और बनाता है: फायरवॉल, SIEM सिस्टम, पहचान प्लेटफॉर्म, एन्क्रिप्शन सिस्टम। यह निर्माता की भूमिका है। DevOps और क्लाउड इंजीनियरिंग के साथ मजबूत ओवरलैप।
डिजिटल फॉरेंसिक्स और इन्सिडेंट रिस्पॉन्स (DFIR): जांचकर्ता। जब कोई ब्रीच होता है, DFIR पेशेवर पुनर्निर्माण करते हैं कि क्या हुआ, कैसे, और कब। इसमें विस्तृत विवरणों पर ध्यान और कानूनी प्रक्रियाओं और प्रमाणों के संभालने में आराम की आवश्यकता होती है।
प्रमाणपत्र
प्रमाणपत्र अनिवार्य नहीं हैं, लेकिन वे द्वार खोलते हैं:
- CompTIA Security+: उद्योग-मानक प्रारंभिक स्तर का प्रमाणपत्र। इसमें मूलभूत सुरक्षा अवधारणाओं का समावेश है। यह एक अच्छा प्रारंभिक बिंदु है।
- OSCP (Offensive Security Certified Professional): हाथों से किए जाने वाले पेंट्रेशन टेस्टिंग का प्रमाणपत्र। आपको लैब में कई मशीनों में प्रवेश करने के लिए 24 घंटे का समय दिया जाता है। यह अत्यंत सम्मानित और वास्तव में कठिन है।
- CISSP (Certified Information Systems Security Professional): प्रबंधन स्तर का प्रमाणपत्र जो सुरक्षा रणनीति, जोखिम प्रबंधन और शासन को कवर करता है। इसके लिए पांच वर्षों का अनुभव आवश्यक है। वरिष्ठ और नेतृत्व भूमिकाओं के लिए यह व्यापक रूप से आवश्यक है।
आपका सुरक्षा मानसिकता
निष्कर्ष
आपने बहुत कुछ कवर किया है: CIA त्रिक, धमकी देने वाले और हमले के स्रोत, नेटवर्क रक्षा और ज़ीरो ट्रस्ट, एप्लिकेशन सुरक्षा और इंजेक्शन हमले, डिटेक्शन से लेकर सीखे गए पाठों तक इन्सिडेंट रिस्पॉन्स, और करियर पथ जो इन सभी चीज़ों को काम में लाते हैं।
डिफेंस इन डिप्थ (गहराई में रक्षा) का मूल सिद्धांत यह है कि कोई भी एकमात्र नियंत्रण पर्याप्त नहीं है। आप फायरवॉल को सेगमेंटेशन के साथ, सेगमेंटेशन को मॉनिटरिंग के साथ, मॉनिटरिंग को इन्सिडेंट रिस्पॉन्स के साथ, और इन सभी को उन प्रशिक्षित लोगों के साथ जोड़ते हैं जो जानते हैं कि जब कुछ खराब हो जाए तो क्या करना है।
हमलावरों को केवल एक ही कमज़ोरी ढूंढने की आवश्यकता होती है। रक्षकों को उन सभी को कवर करने की आवश्यकता होती है। यह असममितता ही इस क्षेत्र को चुनौतीपूर्ण और महत्वपूर्ण बनाती है।